IDEA認証局システム
IDEA認証局システムは、人の手を介さず、短命な証明書を自動で発行・配布し続ける認証局(CA)システムです。数百万台規模のデバイスやAIエージェント、IoT機器のように、大量かつ継続的な証明書発行が求められる用途に応えます。
証明書の発行・更新・失効といった基本機能を標準で備え、オプションでHSMとの連携にも対応。オンプレミスからクラウドまで、要件に合わせた構成を選べます。
まず押さえておきたい用語
本記事に登場する専門用語・略語を先にまとめます。読み進める中で分からない言葉が出てきたら、このセクションに戻ってご確認ください。
| 用語 | 定義 |
|---|---|
| 認証局(CA) | デジタル証明書の発行・管理を行う機関・システム |
| PKI(公開鍵基盤) | 公開鍵暗号を利用して認証・暗号化・改ざん検知を実現する基盤全体の仕組み |
| CSR(証明書発行要求) | 証明書発行のためにクライアントが作成し、CAに送付するデータ |
| CRL(証明書失効リスト) | 失効した証明書の一覧情報 |
| HSM(耐タンパ装置) | 鍵の生成・保管・演算を物理的に保護するハードウェア |
| CRA(サイバーレジリエンス法) | デジタル要素を含む製品のサイバーセキュリティ要件を定めるEUの規則 |
| EST(Enrollment over Secure Transport) | IoT機器やソフトウェアが、HTTPS上で認証局と証明書発行のやり取り(CSR送信・証明書受信・CA証明書取得等)を行うための国際標準プロトコル |
| PQC(Post-Quantum Cryptography:耐量子暗号) | 量子コンピュータによる解読に耐えられるよう設計された暗号方式の総称 |
なぜいま社内認証局(プライベートCA)が注目されるのか(規制動向)
IoT機器や社内システムに対する暗号・証明書ベースのセキュリティ要件は、国内外の制度整備によって具体化しつつあります。
JC-STAR(IoT製品セキュリティ適合評価・ラベリング制度)
IPA(情報処理推進機構)が2025年3月25日から運用を開始した制度で、IoT製品のセキュリティ適合状況を★1〜★4のラベルで可視化します。2025年9月には、政府機関等の対策基準ガイドラインにJC-STARの登録状況を機器選定基準へ反映することが明記されました。
EUサイバーレジリエンス法
デジタル要素を含む製品のサイバーセキュリティ要件を定めるEUの規則で、2026年9月11日から脆弱性・インシデントの報告義務が、2027年12月11日からは製品のセキュリティ要件を含む全要件が適用されます。
こうした制度は直接的には主に外部提供製品(IoT機器等)を対象としていますが、根底にあるのは「機器・システムの真正性を暗号技術で担保する」という発想であり、社内の証明書発行・鍵管理基盤(PKI/認証局)の整備状況そのものが、これらの制度対応やゼロトラスト移行の土台として問われる場面が増えています。「IDEA認証局システム」のような社内向けPKI基盤は、こうした規制・セキュリティ要件への対応を進める上での基礎インフラの一つに位置づけられます。
主な機能
- CA鍵管理
CA鍵の生成や更新を画面から行うことができます。 - 証明書発行管理
証明書発行要求(CSR)からX.509証明書の発行を行うことができます - IoT向け証明書発行管理
機器(IoTデバイス)やソフトウェアに証明書を安全に配布・発行することができます。機器、ソフトウェアとの通信は、国際標準仕様であるEST(Enrollment over Secure Transport)を使って証明書発行の手続き(CSR送信や証明書の受信、CA証明書の取得)を行います。 - 失効情報発行管理
発行した証明書に対して失効情報(CRL)の発行を行うことができます。 - 証明書プロファイル管理
証明書のプロファイル設定を行うことができます。 - 合議による処理実行
認証局の鍵生成など重要な操作に対して、複数人の認証後に実行可能な設定をすることができます。 - 利用者管理
認証局システムを操作する利用者の管理(登録・変更・削除)を行うことができます。
システム構成
IDEA認証局システムは、サーバサイドとクライアントPCで構成されます。
- サーバサイド(Linux, Windows)
「IDEA認証局システム」が稼働し、鍵や証明書はサーバ側で管理されます。追加オプションによりHSM との連携も可能です。 - クライアントPC(Windows)
「IDEA認証局クライアント」は、分かりやすい画面での操作が可能です。追加オプションにより、ICカードや生体認証を用いた利用者認証にも対応します。
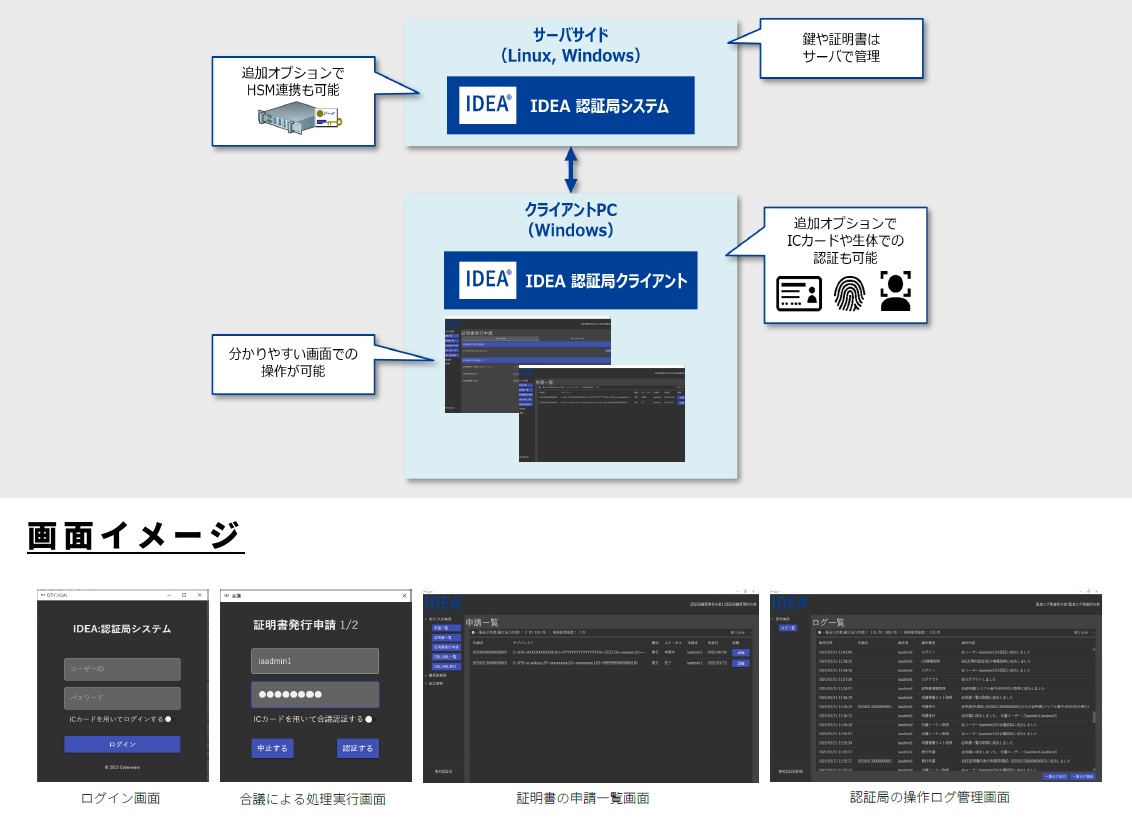
サーバ(IDEA認証局システム)とクライアント(IDEA認証局クライアント)は、HTTPS(REST)で通信します。
よくあるご質問(FAQ)
Q1.IDEA認証局システムとは何ですか?
PKIの基本機能(CA鍵管理・証明書発行・失効情報発行など)を備えた認証局ソフトウェアです。オンプレミス、クラウド環境に短期間で導入できます。
Q2.HSM(耐タンパ装置)と連携できますか?
はい。追加オプションによりHSMと連携し、CA鍵をより安全に管理する構成に対応しています。現在対応しているHSMについてはタレス社製Lunaシリーズに対応しておりますが、その他メーカについても対応可能です。
Q3.クラウド環境での実行は可能ですか?
はい。Amazon Web Services (AWS)、Microsoft Azureに対応しております。またクラウドサービスのHSM(Cloud HSM)との連携も可能です。
Q4.PQC(Post-Quantum Cryptography:耐量子暗号)に対応していますか?
対応を進めています。量子コンピュータの実用化を見据え、NISTが標準化したML-KEM・ML-DSA等の耐量子暗号アルゴリズムやCRYPTRECが示す暗号移行に関するガイダンスの動向を踏まえながら、順次対応を進めています。